Informasjonssikkerhet

Personvern er ikke bare en compliance risiko, det er en forretningsrisiko. Kanskje det er på tide å behandle den som det også?
Uansett om du er daglig leder, konsernsjef eller kommunaldirektør har du ansvaret for virksomhetens resultater og risiko. For å ha kontroll på dette har dere relevante nøkkeltall det rapporteres på. Nøkkeltall som er et resultat av erfaringer om hva som kan gå galt, og som gir innsikt i driften. Disse følges opp i ledermøter og med akkumulert rapportering i styret. Om det er avvik settes det i gang tiltak og omprioriteres ressurser.
Personvernrisikoen inngår sjelden i nøkkeltallene. Dette er kanskje fordi mange synes personvern er litt ullent og vanskelig å få tak på. Det er lett å tenke seg at ved å delegere ansvaret til IT-avdelingen og/eller jurister, så er problemet løst. Der tar mange feil.
Ofte blir det praktiske ansvaret delegert til enkeltpersoner i administrasjonen, uten tilstrekkelige ressurser, kompetanse eller mandat. Men på samme måte som resultatansvaret ikke legges til regnskapskontoret, kan ikke jurister eller IT-sikkerhet holdes ansvarlig for personvernet. Personvern må være en del av den løpende driften og virksomhetsstyringen.
Personopplysningsloven er så gjennomgripende at den treffer alle prosesser i en virksomhet. Om behandlingene av personopplysninger ikke møter kravene i loven må prosessen stanses, eller legges om. Det gir direkte konsekvenser for resultatet i virksomheten. Ikke bare ved risiko for bot, men mer sannsynlig som tap av inntekter, økte kostnader, tapt omdømme og tillit.
Ikke bare ved risiko for bot, men mer sannsynlig som tap av inntekter, økte kostnader, tapt omdømme og tillit. Kunder som ikke får tilfredsstillende dokumentasjon, kan velge andre leverandører. Og bygger forretningsmodellen på ulovlig behandling av personopplysninger, kan hele grunnlaget for virksomheten falle bort.
Personvern er så viktig at det må settes i en forretningsmessig sammenheng
Ikke bare Datatilsynet
Sannsynligheten for å bli kontrollert av Datatilsynet er lav. Men er det virkelig risikoen for tilsyn som bør styre prioriteringene? Først og fremst bør det være ønsket om å opprettholde, eller bygge, tillit. Stadig flere virksomheter stiller også krav i leverandørkjeden. Klarer du ikke å møte kravene mister du kunden. Så i tillegg til at det er et lovkrav, er manglende kontroll på egen verdikjede og personvern en reell forretningsrisiko.
Når det først går galt, ligger ansvaret helt øverst. I 2021 ila Datatilsynet bompengeselskapet Ferde et overtredelsesgebyr på 5 millioner kroner. Ferde hadde latt en databehandler behandle bilder fra bompasseringer i Kina, uten databehandleravtale, uten risikovurderinger og uten gyldig grunnlag for overføringen. Datatilsynet mente det var klart uaktsomt ikke å ha disse sentrale instrumentene på plass, og la ansvaret på styret, med henvisning til styrets ansvar for forvaltning og tilsyn etter aksjeloven.
Enkeltpersoner kan også gjøre en forskjell. I Helsingør kommune i Danmark startet en omfattende tilsynssak med at en far stilte spørsmål ved hvordan skolen behandlet elevenes personopplysninger i Google Chromebook og Workspace. I 2022 forbød det danske Datatilsynet kommunen midlertidig å bruke Google Workspace, noe som fikk umiddelbare konsekvenser for skoler, lærere og elever.
Forbudet ble senere suspendert, men saken vokste. I 2024 slo Datatilsynet fast at over 50 danske kommuner ikke hadde rettslig grunnlag for å dele enkelte personopplysninger med Google til Googles egne formål, og påla dem å endre behandlingen. Først etter endringer i praksis og avtaler vurderte tilsynet senere samme år at pålegget var oppfylt.
Saken viser hvor store driftsmessige konsekvenser mangelfulle personvernvurderinger kan få - også når teknologien allerede er tatt i bruk.
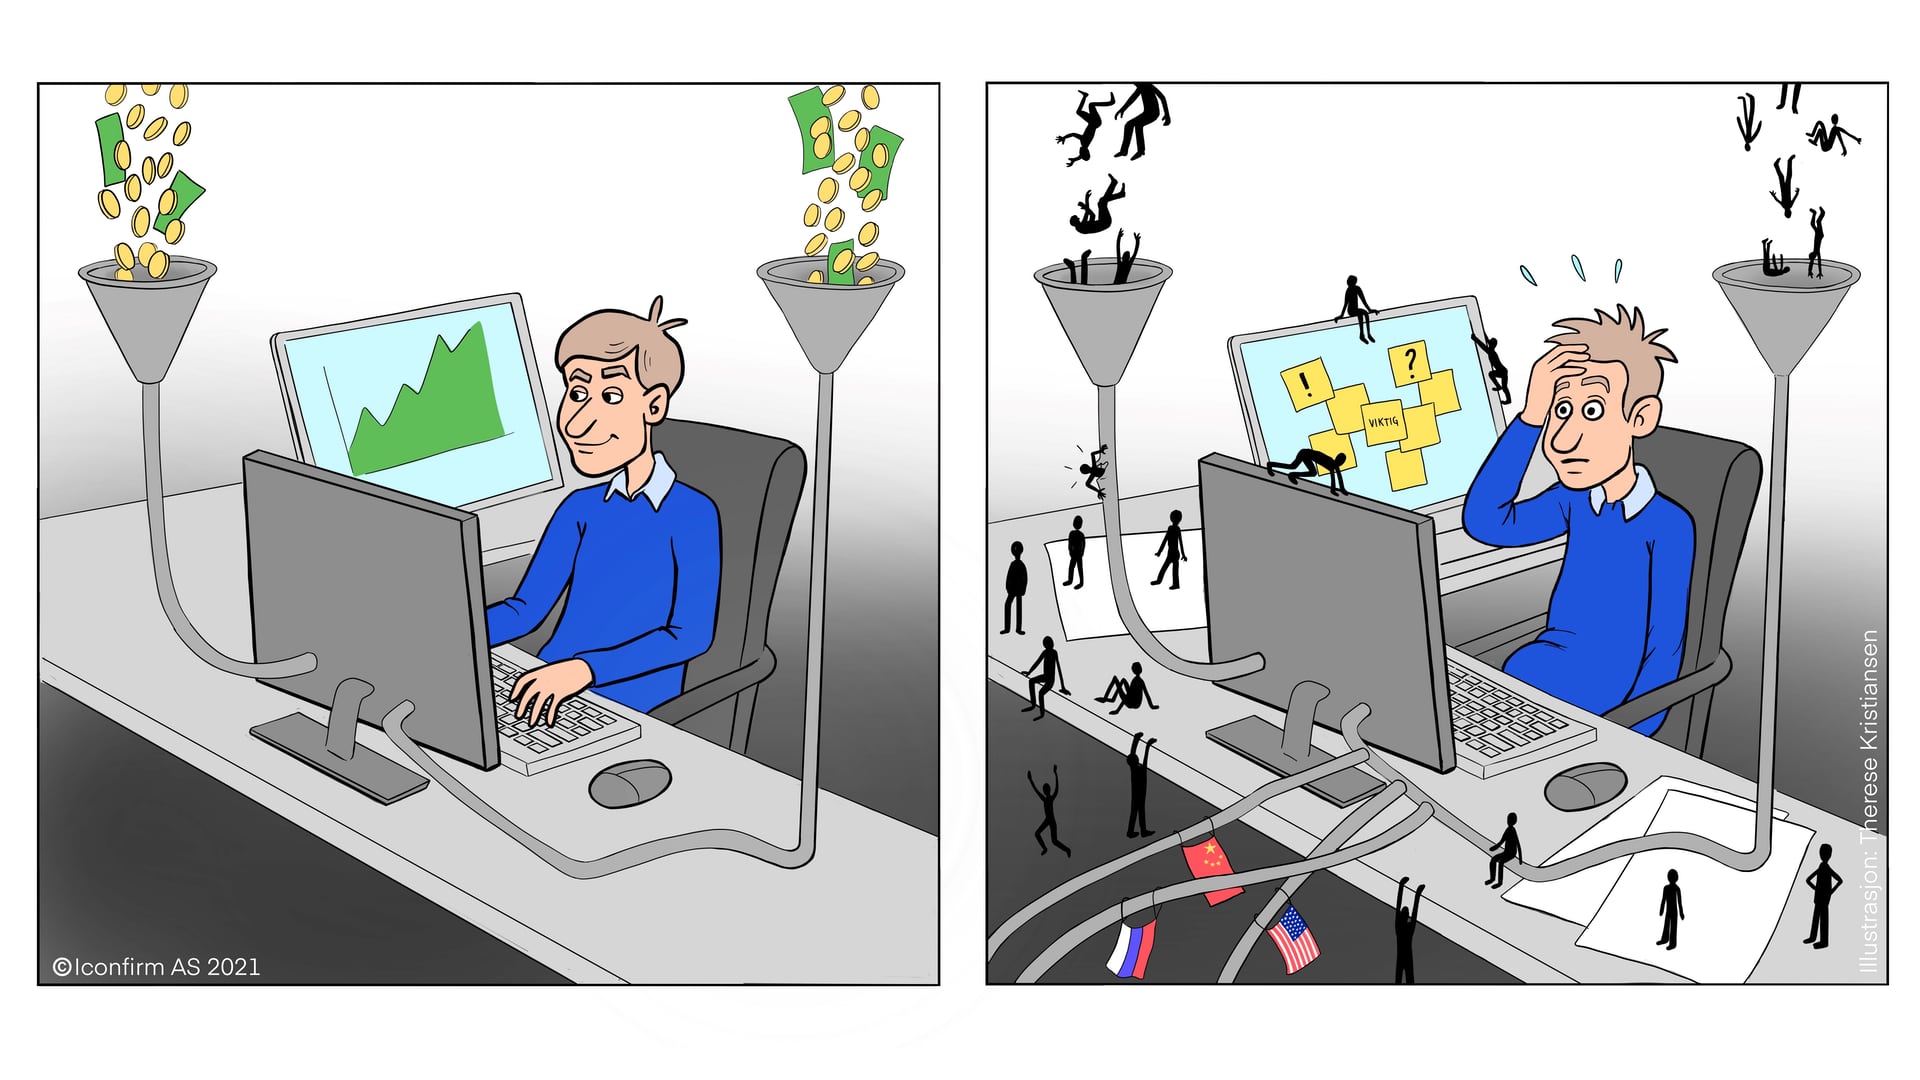
Som tidligere CFO i store internasjonale konsern sammenligner jeg ofte personvern med økonomi. Vi har full kontroll på økonomien, med løpende regnskapsførsel og detaljrapportering. Vi har rigide beslutningsprosesser for evaluering av avkastning, og risiko før investeringer iverksettes.
Hvilken kontroll hadde vi hatt på økonomien om det ikke var regnskapsførsel og løpende rapportering, men kun en manuell årlig oppdatering av kontoplanen? Om det ikke var noen struktur på mottak av penger, at de fløt i skuffer og skap uten noen krav til hvordan det skulle oppbevares?
Ingen virksomhet ville ansatt en leder uten forståelse for økonomistyring. Det samme burde gjelde for personvern. Personopplysninger er en valuta på lik linje med kroner og øre, den er bare mye mer sårbar hvis noe går galt. De siste årene har det eksplodert i bruk av nye applikasjoner hvor vi samler og bearbeider personopplysninger - ofte helt ukritisk. Vi effektiviserer driften og bedrer innsikten med bruk av roboter og kunstig intelligens. Gjøres ikke dette riktig er det en tikkende bombe.
I dag er arbeidet med personvern ofte helt adskilt fra forretningsdriften. Dermed er det også en forretningsmessig risiko. Da blir det vanskelig å synliggjøre for toppledelsen hvilken underliggende risiko de faktisk løper.
Bruker dere kontantstrømrisiko til å prioritere personvernarbeidet blir dette mer relevant for forretningen og det blir lettere å kommunisere med toppledelsen. Hva er de viktigste prosessene og hvilke personopplysninger "konsumeres" i disse prosessene? Ved å koble behandlingsaktiviteter mot resultatregnskap/kontantstrøm, er det enklere å identifisere og følge de viktigste eksponeringene. Prioriteres disse vil arbeidet være risikobasert, men vektet ut fra forretningsmessige kriterier.
Det kan absolutt være at behandlinger med stor risiko for de registrerte da ikke prioriteres. Men om det er liten forretningsmessig betydning, burde ikke da hele behandlingen bare stanses?
I disse dager er det mye snakk om beredskap, eller manglende sådan. Om tjenestene dere leverer ikke er tilgjengelige på grunn av dårlig IT-sikkerhet eller manglende etterlevelse av personvernet hjelper det ikke å peke på IT- eller personvernavdelingen. Linjeledelsen må ha planer for hvordan de kan fortsette å levere tjenesten. Hvilken toleranse har din virksomhet med det, verdiene du forvalter for investorene dine?
Immaterielle verdier utgjør ca 90 prosent av markedsverdien av børsnoterte selskaper. Verdien er altså stort sett knyttet opp i utsiktene til kontantstrøm, basert på hvordan virksomhetene opererer. Men, et fall i forventet fremtidig kontantstrøm vil få dramatiske konsekvenser for dagens verdi, og dermed treffe dagens investorer direkte og brutalt. Da er det ikke lenger snakk om fremtidige tap og gevinster, men sparepenger som går tapt. Dette fikk alle små og store lakseoppdrettsinvestorer kjenne på kroppen for noen uker siden. Da presenterte regjeringen sitt forslag til ny skatteordning og hvor over 60 milliarder kroner i børsverdier forsvant ved et pennestrøk.
Om din manglende forvaltning av personvernet får konsekvens for kontantstrømmen og virksomhetens verdi kan du få investorene på nakken. I USA gikk aksjonærer i analysefirmaet Nielsen til søksmål mot selskapet, CEO og CFO på grunn av fall i markedsverdi i selskapet som følge av introduksjonen av GDPR.
Bærekraft er et mye brukt begrep, og for at en virksomhets kontantstrøm skal være bærekraftig må altså personvernet ivaretas. På samme måte som det forventes at en toppleder har sikret etisk handel gjennom hele verdikjeden, må også dataflyten kvalitetssikres.
Her er noen enkle spørsmål du kan stille deg selv, og som du bør kunne svare på for de viktigste forretningsprosessene:
Hvilke opplysninger behandles, hvor kommer de fra og hvem leveres de til?
Er dataene samlet inn for dette formålet, eller bruker vi data som egentlig er samlet inn for andre formål?
Selv om vi har mulighet til å bruke dataene, har vi kanskje ikke lov. Har vi tydelig juridisk grunnlag? Om det er rettslig forpliktelse eller allmenhetens interesse, kan vi da henvise til en spesifikk hjemmel?
Hvordan sikrer vi at de som er registrert faktisk blir informert om behandlingen på en forståelig måte?
Hvilke systemer/databehandlere og underdatabehandlere er involvert og har vi gyldige avtaler? Hvordan sikrer vi at vi har kunnskap om endrede vilkår?
Hva gjør vi om vi blir spurt om å legge frem de siste to versjonene av risikovurderingene?
Behandles noen av opplysningene utenfor EU/EØS, i så fall på hvilket grunnlag?
Videre er det viktig å få på plass en prosedyre som sikrer at alle nye aktiviteter også blir vurdert ut fra personvern før de iverksettes. Dette kan være alt fra nye tjenester som tilbys til markedet, eller interne forbedrings- og/eller effektiviseringsprosjekter.
Dette kan virke overveldende. Men de som sitter nærmest aktivitetene, vet godt hva de gjør, og systemleverandørene vet hvordan sikkerheten er ivaretatt. Organiseres arbeidet fornuftig, blir belastningen liten for hver enkelt, mens virksomheten samlet får et stort løft. På samme måte som et regnskapssystem gir løpende oversikt over økonomien, trengs det et system som gir løpende oversikt over personvernet.
Ønsker du å diskutere relevante KPI-er og reduksjon av underliggende eksponering i din kontantstrøm? Da kan du ta kontakt med Christian Butenschøn i Iconfirm.
Et godt verktøy sikrer deg god rapportering slik at ressurser kan prioriteres. I tillegg gir det mulighet for å løse oppgaver der kunnskapen er slik at man kutter ad hoc-rapportering og dobbeltarbeid.